KI-Sicherheit

KI nutzen.
Daten schützen.
Verantwortung leben.

Künstliche Intelligenz eröffnet neue Möglichkeiten. Wir helfen Ihnen, sie sicher und kontrolliert einzusetzen – mit klaren Regeln, qualifizierten Mitarbeitenden und der passenden Technik.

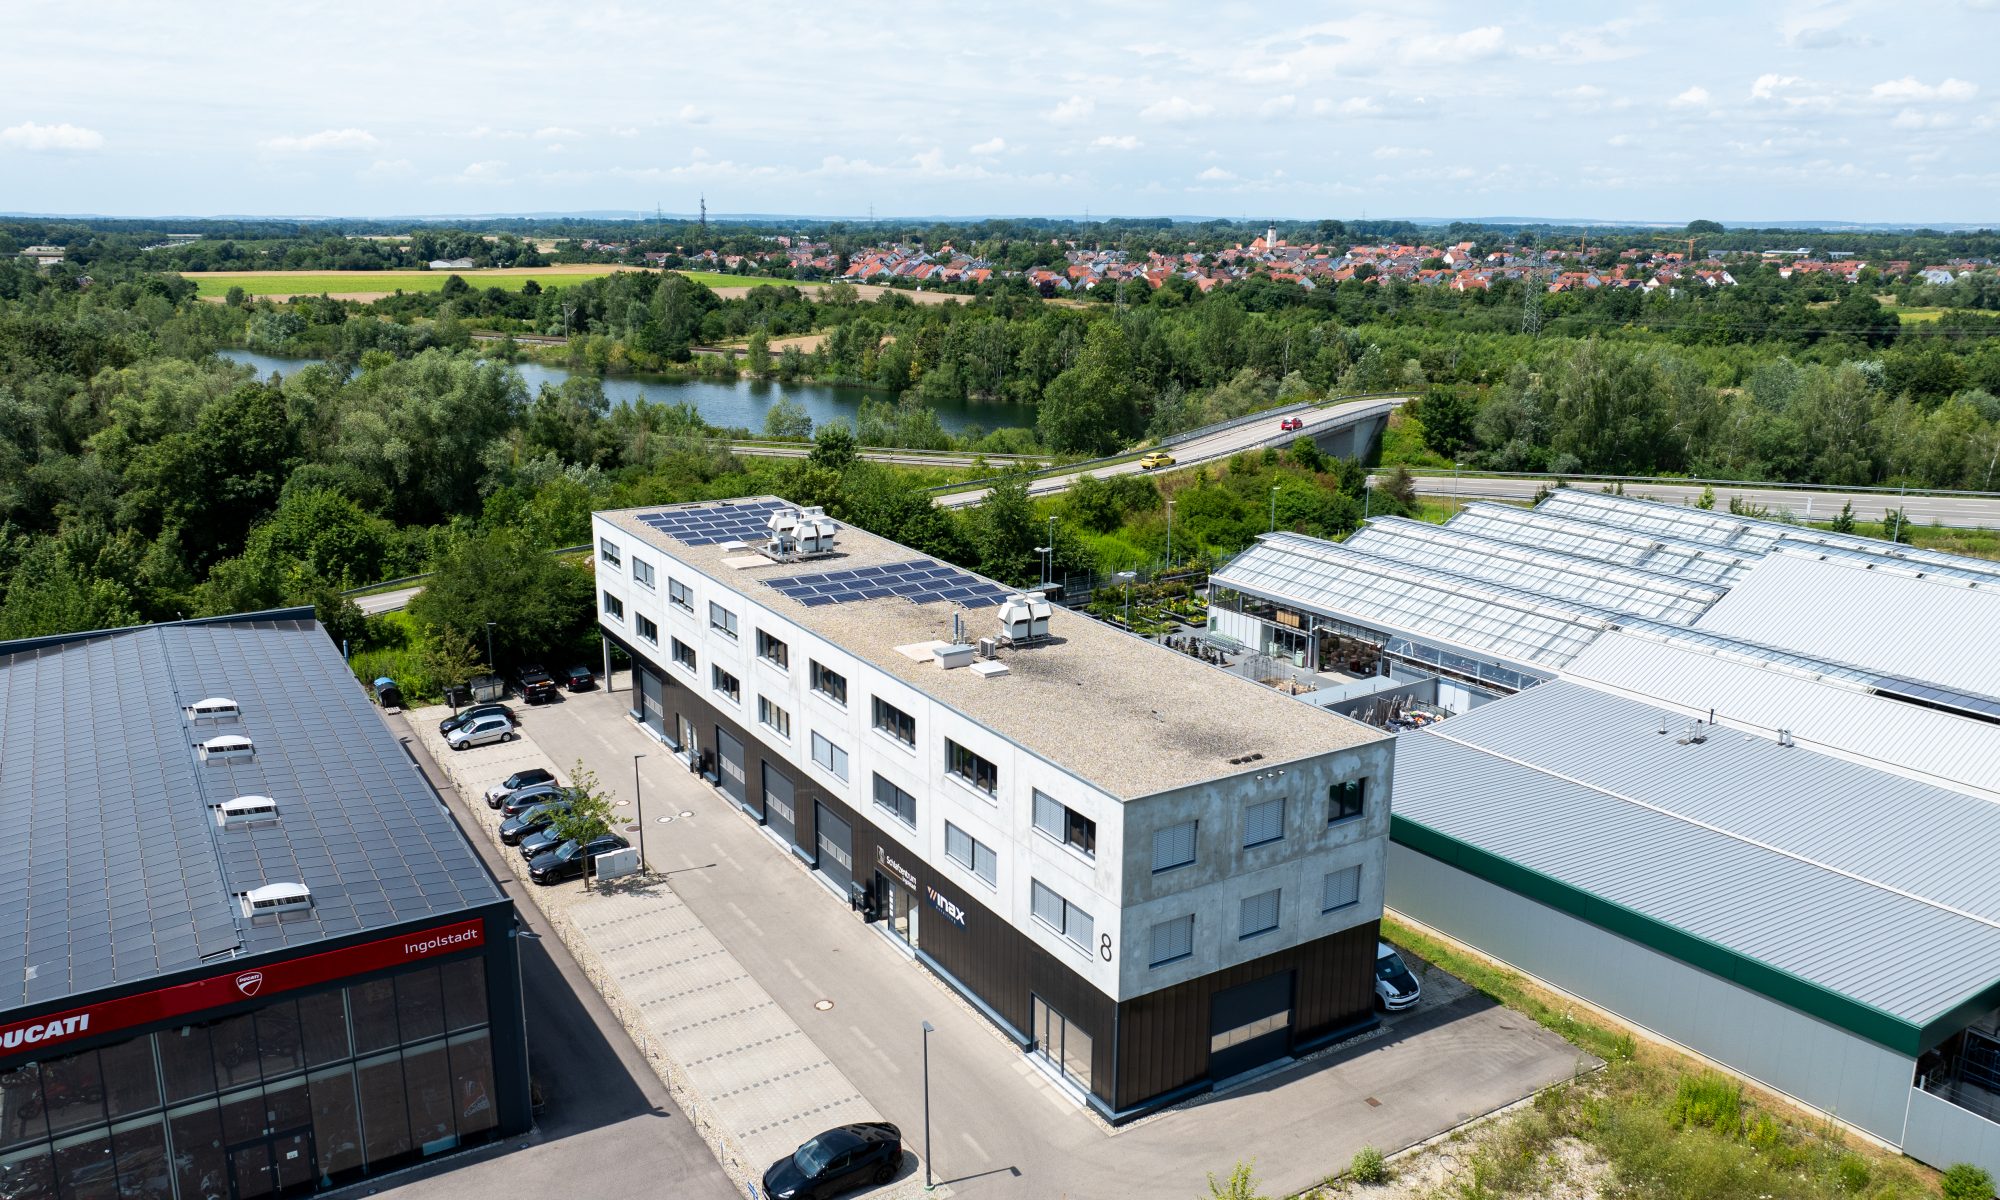
Standort von avanito am Weiherfeld in Ingolstadt, aus der Luft betrachtetavanito · Ihr Partner aus Ingolstadt

Governance & Compliance

Aus KI-Potenzial wird
verantwortungsvolle Praxis.

Vom ersten Überblick bis zum laufenden Betrieb: Wir verbinden organisatorische, regulatorische und technische Maßnahmen zu einer Lösung, die zu Ihrem Unternehmen passt.

01

EU AI Act – Beratung

Anforderungen verstehen. Gezielt handeln.

Wir betrachten Ihre KI-Anwendungen, Ihre Rolle als Anbieter oder Betreiber und die relevanten Risikokategorien. Daraus entsteht ein umsetzbarer Plan für die jeweils geltenden Anforderungen.

Ihr ErgebnisBetroffenheitsanalyse, Einordnung und priorisierter Maßnahmenplan

02

AI Governance & KI-Richtlinien

Klare Regeln für den Arbeitsalltag.

Wir definieren Verantwortlichkeiten, Freigaben und verbindliche Regeln für den Einsatz von KI. Dazu gehören zulässige Werkzeuge, der Umgang mit vertraulichen Daten und die Prüfung von KI-Ergebnissen.

Ihr ErgebnisGovernance-Modell, KI-Richtlinie und Freigabeprozess

03

KI-Inventar & KI-Risikoanalysen

Wissen, welche KI im Einsatz ist.

Wir erfassen Anwendungen, Modelle, Datenflüsse und Verantwortliche – auch bei KI-Funktionen in vorhandener Software. Risiken für Informationen, Menschen und Geschäftsprozesse werden bewertet und behandelt.

Ihr ErgebnisKI-Register, Risikobewertung und Maßnahmen mit Verantwortlichen

04

KI-Kompetenz & Schulungen

Sicher anwenden. Ergebnisse hinterfragen.

Praxisnahe Schulungen für Mitarbeitende, Führungskräfte und technische Teams vermitteln Chancen, Grenzen und Risiken von KI. Übungen und Lernkontrollen machen den Wissensaufbau nachvollziehbar.

Ihr ErgebnisRollenspezifische Schulungen, Teilnahme- und Kompetenznachweise

05

ISO/IEC 42001 – Beratung

KI systematisch steuern und verbessern.

Wir unterstützen Sie beim Aufbau eines KI-Managementsystems nach ISO/IEC 42001: von der Gap-Analyse über Prozesse und Dokumentation bis zur Vorbereitung auf eine unabhängige Zertifizierung.

Ihr ErgebnisAIMS-Konzept, dokumentierte Prozesse und Auditvorbereitung

06

KI im ISMS

Bestehende Sicherheit sinnvoll erweitern.

Wir integrieren KI in Ihr Informationssicherheits-Managementsystem: von Asset- und Risikomanagement über Zugriffsrechte und Lieferanten bis zu Vorfällen, Änderungen und Notfallplanung.

Ihr ErgebnisErweiterung Ihres ISMS um konkrete KI-Risiken und Kontrollen

07

Externer KI-Beauftragter / AI Officer

Ein Ansprechpartner, der dranbleibt.

Wir koordinieren Ihre KI-Governance, begleiten Freigaben und verfolgen Maßnahmen. Als externe Schnittstelle arbeiten wir mit Geschäftsleitung, IT, Informationssicherheit, Datenschutz und Fachbereichen zusammen.

Ihr ErgebnisVereinbartes Betreuungsmodell, regelmäßige Reviews und Managementberichte

08

KI-Lieferantenbewertung

Vertrauen braucht belastbare Grundlagen.

Wir bewerten KI-Anbieter hinsichtlich Datenverarbeitung, Modellnutzung, Sicherheitsnachweisen und Betriebsbedingungen. Auch Unterauftragnehmer, Änderungen am Dienst und ein möglicher Anbieterwechsel fließen ein.

Ihr ErgebnisBewertungskatalog, dokumentierte Prüfung und Entscheidungsvorlage

09

KI-Audits & Wirksamkeitsprüfung

Nachweise prüfen. Lücken schließen.

Wir prüfen Prozesse, Dokumentation und ausgewählte technische Kontrollen anhand eines vereinbarten Prüfumfangs. Sie erhalten nachvollziehbare Feststellungen und konkrete Empfehlungen zur Verbesserung.

Ihr ErgebnisAuditbericht, priorisierte Abweichungen und Maßnahmenverfolgung

Passend zu Ihrem Bedarf: Die Leistungen lassen sich einzeln oder als abgestimmtes Projekt kombinieren. Umfang, Verantwortlichkeiten und konkrete Ergebnisse legen wir gemeinsam fest.

KI-Sicherheit

Ihre KI. Ihre Daten.
Ihre Kontrolle.

Vertrauliche Informationen brauchen eine geeignete Betriebsumgebung. Wir planen und integrieren KI-Lösungen mit geregelten Datenflüssen, wirksamen Berechtigungen und einem sicheren Betrieb.

Private AI

KI in einer abgegrenzten Umgebung – abgestimmt auf Schutzbedarf, Datenhoheit und Ihre betrieblichen Anforderungen.

  • Dedizierte Umgebung und definierte Datenflüsse
  • SSO, Rollen, Protokollierung und Löschkonzept
  • Prüfung von Hosting, Verträgen und Datennutzung

On-Prem LLM

Sprachmodelle in Ihrer eigenen Infrastruktur betreiben. Wir begleiten Auswahl, Dimensionierung und Integration.

  • Modell- und Hardwareauswahl nach Anwendungsfall
  • Netzsegmentierung, Härtung und Update-Konzept
  • Monitoring, Backup und kontrollierter Modellwechsel

Secure RAG

Unternehmenswissen gezielt nutzbar machen: Retrieval-Augmented Generation verbindet KI mit freigegebenen Quellen.

  • Quellberechtigungen auch bei Suche und Ausgabe
  • Schutzmaßnahmen gegen Prompt Injection und Datenabfluss
  • Quellenbelege, Qualitätstests und sichere Indexierung

Sicherheit wird überprüft: mit Tests zu Berechtigungen, Datenabfluss und Antwortqualität. Private oder lokale Bereitstellung allein ersetzt weder Sicherheitskonzept noch Datenschutzprüfung.

Unser Vorgehen

Mit einem klaren Plan zur sicheren KI.

01 / Verstehen

Standort bestimmen

Wir besprechen Ihre Ziele, erfassen KI-Anwendungen und betrachten bestehende Schutzmaßnahmen.

02 / Priorisieren

Risiken einordnen

Wir bewerten Handlungsbedarf und definieren einen realistischen Maßnahmenplan mit Zuständigkeiten.

03 / Umsetzen

Sicherheit verankern

Richtlinien, Schulungen und technische Kontrollen werden in Ihren Arbeitsalltag integriert.

04 / Verbessern

Wirksamkeit prüfen

Reviews, Audits und aktualisierte Nachweise halten mit neuen Anwendungen und Anforderungen Schritt.

Gut zu wissen

Ihre Fragen.
Klare Antworten.

Betrifft der EU AI Act auch eingekaufte KI-Tools?

Auch die Nutzung fremder KI-Systeme kann relevante Betreiberpflichten auslösen. Welche Anforderungen greifen, hängt unter anderem von Rolle, Zweck und Risikoeinstufung ab. Wir betrachten Ihren konkreten Einsatz und die jeweils geltenden Regelungen und Übergangsfristen.

Ist ein KI-Kompetenznachweis ein amtliches Zertifikat?

Unsere Schulungs- und Kompetenznachweise dokumentieren Inhalte, Teilnahme und gegebenenfalls Lernkontrollen. Sie sind kein amtliches EU-AI-Act-Zertifikat. Ein bestimmtes Zertifikatsformat ist für KI-Kompetenz nicht pauschal vorgeschrieben.

Ersetzt ISO/IEC 42001 die Prüfung des EU AI Act?

Nein. ISO/IEC 42001 strukturiert ein KI-Managementsystem. Die Prüfung der für Ihr Unternehmen geltenden gesetzlichen Anforderungen bleibt erforderlich. Eine mögliche Zertifizierung erfolgt durch eine unabhängige Zertifizierungsstelle.

Muss jedes Unternehmen einen AI Officer bestellen?

Ein AI Officer ist keine pauschal für alle Unternehmen vorgeschriebene Funktion des EU AI Act. Als freiwillige organisatorische Rolle kann er Verantwortlichkeiten bündeln. Die Verantwortung der Geschäftsleitung und bestehende Fachrollen bleiben erhalten.

Wie ergänzt KI-Sicherheit unsere bestehende IT-Sicherheit?

KI bringt zusätzliche Fragen zu Daten, Modellen und automatisierten Ergebnissen mit. Wir knüpfen an Ihre Cybersicherheit und Ihr ISMS an und ergänzen gezielt Governance, Lieferantenprüfung und technische Kontrollen.

Lassen Sie uns sprechen

Wie sicher ist KI
in Ihrem Unternehmen?

Ob erste Orientierung, konkrete Anforderungen oder eine eigene KI-Umgebung: Wir besprechen Ihre Ausgangslage und die nächsten sinnvollen Schritte.

Fachliche Grundlagen: EU AI Act · KI-Kompetenz · ISO/IEC 42001. Stand: September 2026.
Call Now Button